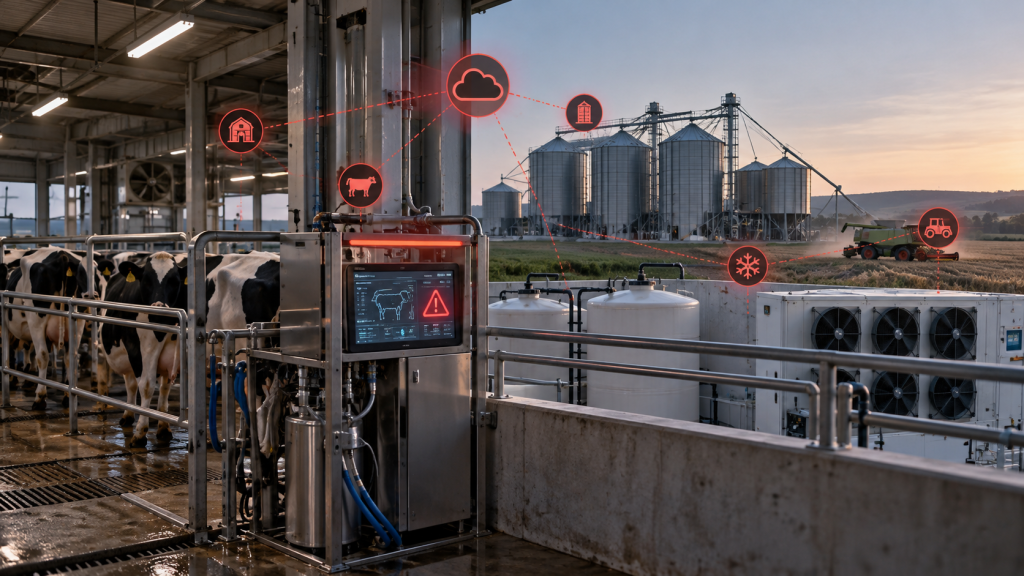
Швейцарски фермер загуби крава и теле, след като изнудвачи заключиха компютъра, свързан с доилния му робот, а комбайни, ограбени в Мелитопол, бяха блокирани от разстояние чак в Чечня. Европейската директива за киберсигурност обхваща в храните преработвателите и търговията на едро, а българският закон от февруари по буквата си обхваща всички хранителни предприятия от средния размер нагоре, включително по-големите стопанства и веригите магазини.
Стотици френски супермаркета изхвърлиха храната от хладилниците си след една нощ, в която никой не е влизал в тях. Хакери вдигнаха температурата в хладилните им системи до 50 градуса през мрежата, към която тези системи са свързани, и на сутринта служители в Париж изсипваха с колички размразени продукти в контейнери, а по тротоара изтичаше разтопен сладолед от счупени кутии. Нападателите не са имали нужда да стигнат до храната. Достатъчно е било да променят настройката на системата, която я пази, и времето е свършило останалото, защото продукт, при който е прекъсната студената верига, не може да бъде продаден.
Случаят изглежда като история за търговията, но описва цялата хранителна верига. Днес през мрежата работят и хладилната база за ябълки с контролирана атмосфера, и доилният робот, и сушилнята за царевица, и комбайнът, чиято телематична система предава данните му на производителя или на сервиза. Затова храната може да бъде унищожена или спряна, без някой да докосне нивата, склада или рафта. Атаката показва и докъде стигат правилата. Европейската директива за киберсигурност обхваща в сектора на храните промишлената преработка и търговията на едро, а магазинът и фермата остават извън нея. Българският закон, приет през февруари, по буквата си отиде по-далеч и записа в обхвата си всички хранителни предприятия от средния размер нагоре, включително по-големите стопанства. Кои предприятия ще бъдат определени, ще решат компетентните органи по методика, която още не е приета.
Нощта срещу 12 октомври
Атаката е станала в нощта срещу понеделник, 12 октомври. Хакерите са задействали от разстояние принудителното размразяване на хладилните системи и са вдигнали температурата до 50 градуса, а в магазините на Intermarché тя е стояла на това ниво шест часа. Засегнати са между 150 и 200 магазина на Intermarché, близо сто на Coopérative U, 80 на Carrefour, около 5 на сто от магазините на Monoprix, както и магазини на E. Leclerc. По данни на Асошиейтед прес това са около 700 от 10 000 супермаркета във Франция. На места атаката е предизвикала и пожари. Парижката прокуратура разследва „широкомащабна атака“ срещу свързаните хладилници на няколко големи търговски вериги, а премиерът Себастиен Лекорню възложи проверката на Националната агенция за киберсигурност (ANSSI).
Главният изпълнителен директор на Coopérative U Доминик Шелшер нарече атаката срещу оборудването, което пази пресните продукти и снабдяването на французите с храна, изключително тежка и безпрецедентна. Европейският комисар по земеделието и храните Кристоф Хансен написа в X: „Продоволствената сигурност изисква повече внимание на всички нива“. С тези думи комисарят потвърждава, че заплахата е стигнала до сектор, който европейското законодателство за киберсигурност поставя във втория си списък, сред „другите критични сектори“, докато енергетиката, транспортът, банките, здравеопазването и водата са в първия, сред секторите с висока критичност. Атаката прилича на смущенията в около дузина магазини на американски военни бази в края на август, където също е имало загуби на храна след проблеми с хладилниците.
Изводът на Politico от 19 октомври е, че атаката е преди всичко напомняне колко важна е старата, елементарна киберсигурност за основните стоки и услуги. Доставчикът на засегнатите системи е заявил пред Франс Прес, че отдавна е съветвал търговците да сменят тези модели.
Веригата, звено по звено
Френският случай е най-видимият, но подобни атаки вече са засягали всяко звено на хранителната верига.
Във фермата. През ноември 2023 г. швейцарският фермер Витал Бирхер от Хагендорн, между Цюрих и Люцерн, забелязва, че компютърът, свързан с автоматичната му доилна система, престава да получава и да показва данни. Рестартирането не помага. Специалист установява, че изнудвачи са шифровали данните и искат около 10 000 долара (около 9150 евро), за да ги отключат, а за атаката Бирхер научава от производителя на доилната система. Той отказва да плати, защото роботите са проектирани да доят и без мрежа и 70-те му крави продължават да бъдат доени. Изгубени обаче са данните за жизнените показатели на животните, които при бременните крави са най-важни. Без тях стопанинът не разбира навреме, че една крава е в беда: телето умира в утробата, а кравата трябва да бъде евтаназирана. Щетите са около 6000 швейцарски франка (над 6400 евро), главно за ветеринарни услуги и нов компютър.
В машините. През пролетта на 2022 г. руски военни изнасят от дилърска база за земеделска техника в окупирания Мелитопол цялата наличност: 27 машини, сред тях комбайни, трактори и сеялки, на стойност около 5 млн. долара (около 4,8 млн. евро по тогавашния курс). Част от тях са откарани на повече от 1100 километра, в Чечня, където GPS приемниците им ги проследяват до село Захан Юрт. Там новите притежатели откриват, че машините не могат да бъдат запалени, защото са заключени от разстояние. Тогава случаят беше представен като осуетена кражба. Той показва и друго: отдалеченият достъп до техниката включва и възможност машината да бъде блокирана. Ако системата за този достъп бъде пробита, същата възможност би могла да бъде използвана срещу законния собственик, например посред жътва.
В зърното и кооперациите. През пролетта на 2022 г. ФБР предупреди американския земеделски сектор, че атаките с изнудващ софтуер срещу земеделските кооперации зачестяват по време на сеитба и жътва. Бюрото отчита атаки срещу шест зърнени кооперации само между 15 септември и 6 октомври 2021 г., в разгара на есенната жътва, и още две в началото на 2022 г., които е можело да прекъснат доставките на семена и торове преди сеитбата. През март 2022 г. зърнена компания, която работи в няколко щата, е ударена с изнудващия софтуер LockBit 2.0. Обяснението на ФБР е икономическо: нападателите смятат кооперациите за изгодна цел, защото работата им е обвързана със срокове и затова те са по-склонни да платят. Колкото по-кратко е времето, за което реколтата трябва да бъде прибрана и приета в силозите, толкова по-висока е цената, която стопанинът е готов да даде, за да си върне системата.
В преработката. През юни 2021 г. JBS, най-голямата месопреработвателна компания в света, плати 11 млн. долара (над 9 млн. евро) откуп на изнудвачите, които бяха спрели нейни предприятия в САЩ и Австралия. ФБР описва и веригата на последиците: атака, която спре месопреработвателно или млекопреработвателно предприятие, бързо разваля продукцията и стига до фермата, защото животните не могат да бъдат преработени.
Във войната. Руската група Sandworm, свързвана с военното разузнаване ГРУ и с най-разрушителните кибератаки в историята на Украйна, сред тях спирането на електрическата мрежа през 2015 г. и вируса NotPetya през 2017 г., през юни и септември 2025 г. е използвала софтуер за изтриване на данни срещу украински компании от зърнения сектор, енергетиката и логистиката. Словашката компания ESET, която описва атаките, ги тълкува като опит да се отслаби военната икономика на Украйна, защото износът на зърно остава основният ѝ източник на приходи, а зърненият сектор досега рядко е бил мишена. Украинските власти предупреждават, че такива операции често се съгласуват с ракетни удари и удари с дронове. Това е същата война срещу износа, която тази есен виждаме в ударите по търговските кораби край Бяла и Крапец, водена през мрежата.
Зад случаите стои един и същ механизъм с три части. Първата е времето: храната се разваля, а сеитбата и жътвата не чакат, затова нападнатият плаща по-бързо. Втората е физическата последица: атака срещу данни завършва с мъртво животно, пожар или изхвърлено мляко. Третата е отдалеченият достъп: през него производителят или сервизът обслужват, обновяват и при нужда заключват машината, а ако той бъде пробит, през него може да влезе и нападателят.
Как храната стана критична инфраструктура
Европейското право стигна до храната късно. Директивата от 2008 г. за европейските критични инфраструктури обхващаше само енергетиката и транспорта и беше насочена към физическата защита на съоръженията. През декември 2022 г. ЕС прие две нови директиви, които сменят подхода. Директивата NIS2 (в българските документи МИС2) поставя изисквания за киберсигурност, а директивата за устойчивостта на критичните субекти (CER) изисква от доставчиците на основни услуги да продължат да ги предоставят при всякакви сътресения, от природно бедствие до саботаж. Въпросът вече е дали услугата ще продължи да се предоставя, а охраната на съоръжението е само част от отговора. В двата списъка за пръв път влизат и храните: в CER те са един от 11-те сектора, а в NIS2 са в приложение II, сред „другите критични сектори“.
Докъде да стигне обхватът в храните, беше спор. Докато директивата NIS2 се преговаряше, организациите на търговията EuroCommerce, Independent Retail Europe, SMEunited, HOTREC и Serving Europe настояха средните предприятия в разпространението на храни да бъдат освободени. Според тях задълженията не съответстват на риска, търговията работи с много ниски маржове, а атака срещу търговец не засяга производството на храна. Те предлагаха директивата да обхване само фирмите, които снабдяват над 0,5 на сто от населението на държавата. В окончателния текст в обхвата остават предприятията за храни, които се занимават с търговия на едро и с промишлено производство и преработка. CER стеснява кръга още повече: критични субекти в храните могат да бъдат само предприятията, които се занимават изключително с логистика и търговия на едро и с мащабно промишлено производство и преработка и имат значителен пазарен дял в страната. Финландската агенция по храните, която там е надзорен орган по NIS2, изрежда какво остава извън обхвата: първичното производство, производството на фуражи, търговията на дребно, съхранението, транспорта и общественото хранене. Атаката от 12 октомври удари сегмента, за който търговците твърдяха, че не е критичен.
В основата на тази промяна е новият смисъл на продоволствената сигурност, който разгледахме по анализа на проф. Алан Матюс за четирите оправдания на общата селскостопанска политика. След войната въпросът беше дали ще произведем достатъчно, за да не зависим от внос. Днес той е дали хранителната система ще продължи да работи при геополитически срив, прекъснати доставки, кибератака или климатична криза. Матюс показва, че при последните кризи в Европа са се чупили логистиката, енергийните доставки, торовете и достъпът на домакинствата до храна, а производственият капацитет не е бил уязвимото място. Френската атака е точно такъв случай: храната вече е била произведена и доставена до магазините, когато е била унищожена.
Защо това се случва, обяснява икономиката на информационната сигурност. Британският учен Рос Андерсън, един от основателите на тази област, показа в статията си от 2001 г. „Защо информационната сигурност е трудна“, че системите се пропукват там, където този, който трябва да плати защитата, не е този, който понася загубата. Търговецът, който отлага смяната на стария хладилен контролер, спестява разход, който е изцяло негов, а рискът, който поема, е негов само отчасти: развалената храна е негова загуба, но празните рафтове, пожарите и прекъснатото снабдяване засягат потребителите, доставчиците и общината. Същото важи за стопанина с остарял компютър до доилния робот и за производителя, който продава машина с лошо защитен отдалечен достъп. Икономистите наричат това външен ефект (последица от решение, която не влиза в сметката на този, който го взема), и затова защитата не може да бъде оставена само на пазара.
Докъде стигат правилата
Ако подредим звената на веригата и ги сверим с текстовете на двете директиви и на българския закон, картата изглежда така:
| Звено на веригата | Директива NIS2 | Директива CER | Закон за киберсигурност (България) | Пример от статията |
| Стопанство (първично производство на храни) | Не | Не | Да, по буквата на закона | доилният робот в Хагендорн |
| Производство на фуражи | Не | Не | Не | – |
| Производство на земеделска техника | Да, като производство на машини | Не | Да, като производство на машини | комбайните от Мелитопол |
| Промишлено производство и преработка на храни | Да | Да, ако е мащабно и със значителен пазарен дял | Да | кланиците на JBS |
| Търговия на едро с храни | Да | Да, при значителен пазарен дял | Да | – |
| Съхранение и транспорт на храни | Не | Да, за логистика със значителен пазарен дял | Да, по буквата на закона | силозите на кооперациите в САЩ |
| Търговия на дребно с храни | Не | Не | Да, по буквата на закона | 700-те френски супермаркета |
| Пристанища и пристанищни съоръжения | Да, като транспорт | Да, като транспорт | Да, като транспорт | терминалите за зърно |
Обхватът по NIS2 и по българския закон започва от средното предприятие, а по CER – от значителен пазарен дял в страната. За съхранението и транспорта по NIS2 е посочено тълкуването на финландския надзорен орган. Колоната за българския закон следва буквата на приложение II. Кои предприятия ще бъдат определени, решават компетентните органи по методиката по чл. 16, но методиката не може да промени обхвата на приложението. Подредба: zemedeleca.bg.
Българският закон без ограничението от директивата
България пренесе NIS2 с около шестнадесет месеца закъснение. Измененията в Закона за киберсигурност са приети от Народното събрание на 5 февруари 2026 г., обнародвани са в „Държавен вестник“, бр. 17 от 13 февруари, и действат от средата на февруари. Още през ноември 2024 г. Европейската комисия беше изпратила на България, заедно с още 22 държави, уведомително писмо за неизпълнение. Законът вече обхваща 18 сектора, а министърът на земеделието и храните стана член на Съвета по киберсигурността. От юни регистъра на субектите води Министерството на иновациите и дигиталната трансформация, чийто министър председателства и съвета.
В един ред обаче българският текст се разминава с директивата, и този ред е за храните. Директивата ограничава вида субект в сектора до предприятията за храни, които се занимават с търговия на едро и с промишлено производство и преработка. Българският закон е пренесъл реда без това ограничение. Ето двата текста:
Директива (ЕС) 2022/2555, приложение II, т. 4 (официален английски текст)
„Food businesses as defined in Article 3, point (2), of Regulation (EC) No 178/2002 … which are engaged in wholesale distribution and industrial production and processing“
Предприятия за храни по смисъла на член 3, точка 2 от Регламент (ЕО) № 178/2002, които се занимават с търговия на едро и с промишлено производство и преработка.
Закон за киберсигурност, приложение II, т. 4 (ДВ, бр. 17 от 2026 г.)
„Предприятия за производство на храни съгласно определението в член 3, точка 2 от Регламент (ЕО) № 178/2002 на Европейския парламент и на Съвета от 28 януари 2002 г. за установяване на общите принципи и изисквания на законодателството в областта на храните, за създаване на Европейски орган за безопасност на храните и за определяне на процедури относно безопасността на храните.“
Определението, към което препраща законът, е широко. По Регламент (ЕО) № 178/2002 предприятие за производство на храни е всяко предприятие, което работи на който и да е етап от производството, преработката и дистрибуцията на храни, а етапите започват от първичното производство, включително прибирането на реколтата, доенето и отглеждането на животни преди клане, и стигат до продажбата на крайния потребител, като минават през съхранението и транспорта. Регламентът разграничава храните от фуражите и изключва от понятието „храна“ растенията преди прибирането на реколтата, затова за стопанството значение има какво произвежда: прибраната пшеница за мелниците и млякото са храна, фуражът не е. Без ограничението от директивата в потенциалния обхват на българския закон по буквалния му текст влизат всички хранителни предприятия, които отговарят на критериите за средни предприятия по Закона за малките и средните предприятия или ги надхвърлят. Зърнопроизводително стопанство с петдесет и повече души персонал, което произвежда пшеница за мелниците, или млечна ферма със същия персонал попадат в този обхват, както веригите магазини, складовете и превозвачите на храни. Ако компетентният орган ги определи, те ще имат статут на важни субекти.
Статутът на важен субект носи конкретни задължения. Управителните органи одобряват мерките за управление на риска и следят за прилагането им, а членовете им минават обучение по киберсигурност на всеки две години и организират обучение и за служителите. Предприятието взема технически и организационни мерки: анализ на риска, действия при инцидент, резервни копия и възстановяване след срив, сигурност на веригата за доставки, контрол на достъпа, многофакторно удостоверяване. При значителен инцидент то подава на секторния екип за реагиране ранно предупреждение до 24 часа, уведомление до 72 часа и окончателен доклад до един месец. Санкцията за неизпълнение е до 7 млн. евро или до 1,4 на сто от световния годишен оборот, която от двете суми е по-висока, но не по-малко от 12 500 евро, а управителите отговарят лично с глоба от 500 до 5000 евро.
Не е ясно дали разширението е съзнателно законодателно решение, или ограничението е отпаднало при пренасянето на директивата. NIS2 е директива за минимална хармонизация, тоест задава долна граница и позволява на държавите да отидат по-далеч, затова по-широкият обхват сам по себе си не нарушава европейското право. Предстоящата методика ще покаже как администрацията възнамерява да прилага текста, но тя е подзаконов акт и не може да промени обхвата, който законът е записал. Ако правителството иска да изключи първичното производство и търговията на дребно, възниква въпросът дали няма да е нужна и поправка в закона. Кои предприятия ще бъдат определени, ще стане ясно едва когато Министерският съвет определи компетентните органи по сектори и приеме методиката. Законът даде на правителството шест месеца за това, до средата на август, а публикувано решение не открихме. Регистърът на субектите по закон не е публичен.
Законът за устойчивост на критичните субекти, с който България трябва да пренесе CER, беше публикуван като проект на Портала за обществени консултации (консултация № 11134), а обнародван закон не открихме. Срокът, до който държавите трябваше да определят критичните си субекти, беше 17 юли 2026 г. Финландия например беше обявила, че министерството ѝ на земеделието ще издаде решенията за хранителния сектор до тази дата.
Отворени остават три въпроса към министерствата на иновациите и на земеделието: съзнателно ли е изпуснато ограничението от директивата, кой ще бъде компетентният орган за храните и влизат ли стопанствата в методиката.
Стратегическият отрасъл в правото
В България продоволствената сигурност е аргумент, който се чува постоянно, а земеделските организации от години искат отрасълът да бъде признат за стратегически. В тези искания статутът обикновено се свързва с подкрепа за производството. Ролята на стратегически отрасъл обаче върви не само с пари за производство, но и с много сериозни задължения: оценка на риска, докладване до 24 часа, лична отговорност на управителя и глоби. Точно затова търговията поиска да остане извън списъка. Българският закон по буквата си вече допуска в него и по-големите стопанства, без пари и без те да са го поискали.
Конкуриращият прочит също има тежест. За малко стопанство разходите по NIS2 биха били несъразмерни, и това е същият аргумент, с който се защити търговията. Срещу него стои натрупаният риск: хиляди стопанства зависят от няколко производители на техника и софтуер и от няколко сервиза, така че един пробив при доставчика може да засегне всички едновременно, както при френските вериги, където една и съща атака удари в една нощ магазини на пет различни търговци.
За малките ЕС е избрал друг път. Вместо да ги включи в NIS2, той прехвърля задължението върху производителя чрез Акта за киберустойчивост (Регламент (ЕС) 2024/2847). Двете му задължения влизат в сила по различно време. От 11 септември 2026 г. производителите на продукти с цифрови елементи трябва да докладват активно използвани уязвимости и сериозни инциденти, с първо предупреждение до 24 часа, и това задължение важи и за продуктите, които вече са продадени. Изискванията за сигурност на самия продукт и маркировката CE се прилагат от 11 декември 2027 г. за продуктите, пуснати на пазара от тази дата; за доилен робот, купен преди години, те не важат, освен ако не бъде съществено изменен. За стопанина това означава, че при новите машини сигурността става задължение на производителя, което той може да поиска при покупката, а при старите производителят е длъжен да докладва уязвимостите, които нападателите вече използват.
На конгреса на европейските фермери на Copa-Cogeca в Стокхолм на 14 октомври цяла работна група беше посветена на изкуствения интелект и собствеността на данните, с участието на Генерална дирекция „Земеделие и развитие на селските райони“ и с обсъждане на рамката за земеделските данни. За повечето български стопани темата засега звучи далечна и теоретична. Правото обаче вече действа. Регламентът за данните (Регламент (ЕС) 2023/2854) се прилага от 12 септември 2025 г. и дава на ползвателя на свързан продукт, например трактор или комбайн, право на достъп до данните, които машината създава, а за продуктите, пуснати на пазара след 12 септември 2026 г., производителите трябва да осигурят този достъп още при проектирането. Регламентът урежда достъпа до данните и тяхното използване; управлението на машината е друг въпрос, но двете често минават през една и съща връзка между машината и производителя. Хагендорн и Мелитопол показват защо това е практически въпрос: в Хагендорн липсата на данни е струвала живота на крава и теле, а в Мелитопол отдалеченият достъп е спрял машините. Затова въпросът „чии са данните“ води и до въпроса кой и при какви условия има отдалечен достъп до самата машина.
Атаката срещу френските хладилници не е отнела нито един тон от реколтата, но за една нощ е унищожила храна, която вече е била произведена, превозена и подредена по рафтовете. В това е новото съдържание на продоволствената сигурност, и в България то вече има правна форма: закон, който по буквата си обхваща и по-големите стопанства, и методика, която предстои. Стопанство, което наема петдесет и повече души и произвежда храна, е добре да провери в Министерството на иновациите и дигиталната трансформация дали е в обхвата, преди държавата да го потърси. Който има доилен робот, хладилна база или машина, свързана с мрежата, трябва да знае кой има достъп до нея от разстояние и да пази копие на данните си извън същата мрежа, защото в Хагендорн роботът продължи да дои, а липсваше информацията, по която стопанинът щеше да види навреме, че кравата е в беда.
Ася Василева
Използвани източници
Politico, Brussels Playbook, 19 октомври 2026 г. – рубриката за кибератаката срещу супермаркетите (Сам Кларк, Кетрин Йохецова).
Sky News, Hackers heat French supermarket fridges to 50C in „large-scale“ cyber attack, 12 октомври 2026 г.
AFP (по Khaleej Times), French supermarkets suffer refrigerator shutdown after „unprecedented“ cyberattack, 12 октомври 2026 г. – изявленията на Coopérative U, Кристоф Хансен и доставчика на системите.
AAP (по The New Daily), Food lost as hundreds of supermarkets hit in cyberattack, 13 октомври 2026 г. – шестте часа при 50 градуса, магазините на американски военни бази.
Associated Press (по Cox Media Group), данните за 700 от 10 000 супермаркета, 12–13 октомври 2026 г.
CSO Online, Ransomware attack paralyzes milking robots – cow dead, 7 август 2024 г.; NC State Extension, Farm Cybersecurity, Milk Cow dies in Data Hostage Case, 3 август 2026 г.; heise online, Switzerland: Cow and calf die after cyberattack, 2024 г.
CNN, Russians plunder $5M farm vehicles from Ukraine – to find they’ve been remotely disabled, 1 май 2022 г.; DTN/Progressive Farmer, Russian Ag Equipment Theft Thwarted, 2 май 2022 г.
ФБР, уведомление до частния сектор за атаките с изнудващ софтуер срещу земеделските кооперации, пролетта на 2022 г. (по Feedstuffs и Meatingplace).
ESET, APT Activity Report, април–септември 2025 г. (по The Record, BleepingComputer и SecurityWeek).
Директива (ЕС) 2022/2555 (NIS2), приложения I и II; Директива (ЕС) 2022/2557 (CER), съображения и приложение; Директива 2008/114/ЕО за европейските критични инфраструктури.
Регламент (ЕО) № 178/2002, чл. 2 и чл. 3, т. 2, 16 и 17.
Закон за изменение и допълнение на Закона за киберсигурност, ДВ, бр. 17 от 13 февруари 2026 г.; Закон за киберсигурност, изм. ДВ, бр. 55 от 16 юни 2026 г. – чл. 4, 4а, 6, 9, 16, 21, 22, 23, 29, § 47 и 48, приложение II.
Закон за малките и средните предприятия, чл. 3.
Министерски съвет, Проект на Закон за устойчивост на критичните субекти, Портал за обществени консултации, консултация № 11134.
Европейска комисия, Представителство в България, Комисията изпраща уведомителни писма за транспонирането на две директиви в областта на цифровата икономика и сигурността, 28 ноември 2024 г.
EuroCommerce, Independent Retail Europe, SMEunited, HOTREC и Serving Europe, съвместно становище за обхвата на NIS2 в разпространението на храни (по ESM Magazine).
Ruokavirasto (Финландска агенция по храните), Cybersecurity Directive (NIS2) in the food industry и CER Directive in the food industry, 2026 г.
Регламент (ЕС) 2024/2847 (Акт за киберустойчивост) – сроковете за прилагане и неприлагането на продуктовите изисквания към вече пуснатите продукти (по Heuking Kühn Lüer Wojtek, 26 август 2026 г.; BCLP, 7 ноември 2025 г.; itemis).
Регламент (ЕС) 2023/2854 (Регламент за данните) – по Garrigues, The Data Act and regulated access to data: the essentials, 18 септември 2025 г.
Ross Anderson, Why Information Security is Hard – An Economic Perspective, 17th Annual Computer Security Applications Conference, декември 2001 г.
Copa-Cogeca, 12-и конгрес на европейските фермери, Стокхолм, програма за 14 октомври 2026 г.
Архив на zemedeleca.bg: „От розата до таваните: българската позиция за ОСП 2028…“ (август 2026 г.) – анализът на проф. Алан Матюс; материалите за ударите по корабите край Бяла и Крапец (октомври 2026 г.).
Понятия
Директива NIS2 (МИС2) – Директива (ЕС) 2022/2555 относно мерки за високо общо ниво на киберсигурност в Съюза. Приложение I изрежда секторите с висока критичност (енергетика, транспорт, банки, здравеопазване, вода и др.), приложение II – „другите критични сектори“, сред тях храните. В България е пренесена с измененията в Закона за киберсигурност от февруари 2026 г.
Директива CER – Директива (ЕС) 2022/2557 за устойчивостта на критичните субекти. Изисква от доставчиците на основни услуги в 11 сектора, сред тях храните, да оценяват рисковете и да поддържат работата си при сътресения. Критичните субекти се определят от държавата; срокът беше 17 юли 2026 г.
Съществен и важен субект – Двете категории предприятия по Закона за киберсигурност. Предприятията за храни по приложение II са по правило важни субекти: санкцията за тях е до 7 млн. евро или 1,4 на сто от световния оборот, а за съществените – до 10 млн. евро или 2 на сто.
Предприятие за производство на храни – По чл. 3, т. 2 от Регламент (ЕО) № 178/2002: всяко предприятие, което извършва дейност на който и да е етап от производството, преработката и дистрибуцията на храни. Етапите започват от първичното производство (отглеждане, прибиране на реколтата, доене, отглеждане на животни преди клане) и стигат до продажбата на крайния потребител.
Средно предприятие – Категория по чл. 3 от Закона за малките и средните предприятия. Законът за киберсигурност обхваща средните и големите предприятия; предприятие с 50 и повече души персонал вече не е малко.
Секторен екип за реагиране при инциденти с компютърната сигурност (СЕРИКС) – Екипът към компетентния орган за съответния сектор, на който важните и съществените субекти докладват значителните инциденти.
Минимална хармонизация – Директива, която задава долна граница и позволява на държавите да въведат по-строги или по-широки правила. NIS2 е такава директива (чл. 5).
Изнудващ софтуер – Зловреден софтуер, който шифрова данните на жертвата и иска откуп, за да ги отключи (на английски ransomware).
Софтуер за изтриване на данни – Зловреден софтуер, който унищожава данните без искане на откуп; използва се за саботаж (на английски wiper).
Акт за киберустойчивост – Регламент (ЕС) 2024/2847 с изисквания за сигурност към продуктите с цифрови елементи. Задължението на производителите да докладват активно използвани уязвимости важи от 11 септември 2026 г., а регламентът се прилага изцяло от 11 декември 2027 г.
Регламент за данните – Регламент (ЕС) 2023/2854, приложим от 12 септември 2025 г. Дава на ползвателя на свързан продукт, например трактор или комбайн, право на достъп до данните, които продуктът създава.
Външен ефект – Последица от решение, която не влиза в сметката на този, който го взема, и пада върху други хора или предприятия.